Дніпропетровщина
Кібершахрайство проти бізнесу на Дніпропетровщині: які схеми зараз у тренді та як захистити кошти
У 2026 році кількість випадків інтернет-шахрайства в Україні зросла майже на 50%, а головною мішенню зловмисників дедалі частіше стають кошти та платіжні системи компаній. Під час зустрічі «Діалог влади і бізнесу» для підприємців Дніпропетровщини розібрали, які схеми нині найактивніші та як уберегти фінанси бізнесу.


Підприємцям Дніпропетровщини дали поради, як захистити бізнес від кібершахраїв, під час зустрічі «Діалог влади і бізнесу»
Майже 6 тисяч випадків інтернет-шахрайства з виманюванням банківських паролів зафіксували в Україні торік, а вже у 2026 році таких інцидентів побільшало майже на 50%. Про те, як бізнесу Дніпропетровщини протистояти новим цифровим загрозам та вберегти кошти від викрадення, йшлося під час чергової зустрічі «Діалог влади і бізнесу».
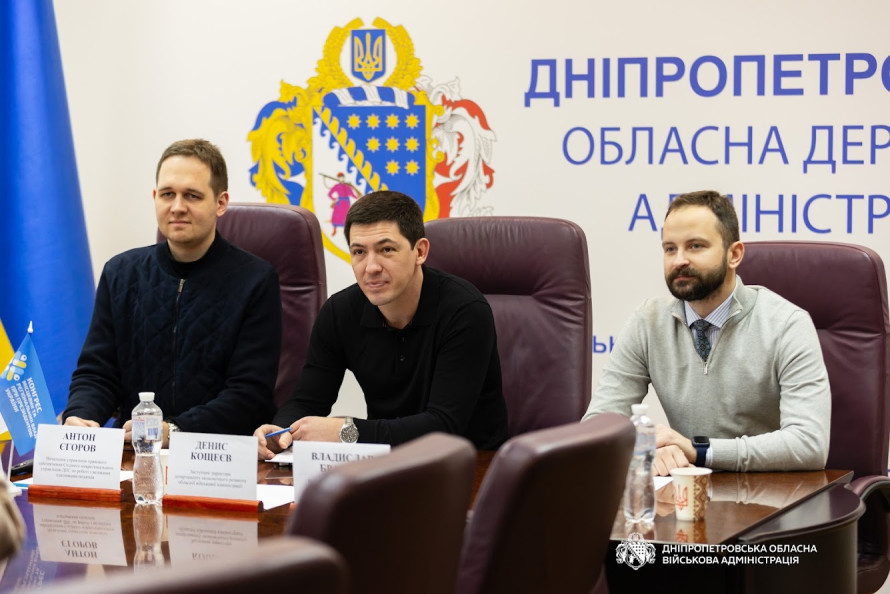
«Наша зустріч присвячена запобіганню загроз, які наразі актуальні для підприємців. Хочу нагадати також, що в Дніпропетровській ОВА цілодобово працює "гаряча лінія" з різних питань для підприємців за номером 0800 505 600. Можна залишити й електронне звернення», – зазначив заступник директора департаменту економічного розвитку Дніпропетровської ОВА Денис Кощеєв.
Які шахрайські схеми зараз у тренді
За словами фахівців, зловмисники комбінують технічні атаки та психологічний тиск, аби дістатися до рахунків компаній. Серед головних схем, які б’ють по фінансах бізнесу, – «комп’ютер бухгалтера», «нові реквізити» та «тиха присутність». Окрему увагу привертає нова приманка під назвою «Я не робот».
- «Комп’ютер бухгалтера». На пошту надходить лист із вірусом. Після його відкриття зловмисники отримують доступ до клієнт-банку та виводять кошти компанії. Насторожити мають архіви .zip, подвійні розширення файлів, образи дисків з .exe-файлами або скрипти замість звичайних документів.
- «Нові реквізити». Поширена та проста схема, коли платежі проводять за зміненими реквізитами без додаткової перевірки. Начальник сектору з кіберзахисту Управління Держспецзв’язку в області Владислав Брацюн звернув увагу, що вказівка «терміново відправити гроші» може пролунати навіть голосом керівника, підробленим за допомогою штучного інтелекту.
- «Тиха присутність». Шахраї місяцями непомітно читають пошту й документи компанії та вичікують зручного моменту, щоб зняти гроші або викрасти чутливі дані.
- «Я не робот». Схема працює на звичці автоматично проходити перевірки на сайтах. Замість стандартної позначки користувачу пропонують натиснути Win+R і вставити текст – так на комп’ютері непомітно запускається шкідлива програма, яка краде паролі.
Як захистити кошти бізнесу: базові правила
Щоб мінімізувати ризик втрати грошей і важливих даних, фахівці з кібербезпеки радять дотримуватися чітких правил:
- встановлювати складні паролі та активувати двоетапну перевірку;
- регулярно робити й оновлювати резервні копії документів – одну зберігати на флешці в сейфі керівника, а ще дві – у хмарі та на диску;
- для стандартних платежів використовувати одноразові коди, ліміти та систему двох підписів;
- не проводити оплату за новими реквізитами без підтвердження та запровадити кодове слово, без якого не діють ніякі термінові розпорядження чи прохання.
Що робити, якщо гроші чи доступи під загрозою
Якщо помітили шахрайські дії, першим кроком має бути від’єднання комп’ютера від інтернету та звернення до спеціаліста.
Коли йдеться про банківські операції, потрібно негайно зателефонувати в банк, щоб заблокувати або відкликати платіж. Далі слід повідомити регіональну команду з кіберзагрози та/або кіберполіцію – і в жодному разі не чистити пошту та історію браузера.